स्वतंत्र क्लाउड और DevOps कंसल्टिंग

क्लाउड इंफ्रास्ट्रक्चर। DevOps ऑटोमेशन। भरोसेमंद डिलीवरी।

सही क्लाउड चुनें। सुरक्षित इंफ्रास्ट्रक्चर बनाएँ। भरोसे के साथ ऑटोमेट करें।

K0D1R टीमों को सही क्लाउड चुनने, सुरक्षित इंफ्रास्ट्रक्चर बनाने और Terraform, Kubernetes व CI/CD से डिलीवरी ऑटोमेट करने में मदद करता है।

Multi-cloud वेंडर-निरपेक्ष सलाह हैंड्स-ऑन इंजीनियरिंग
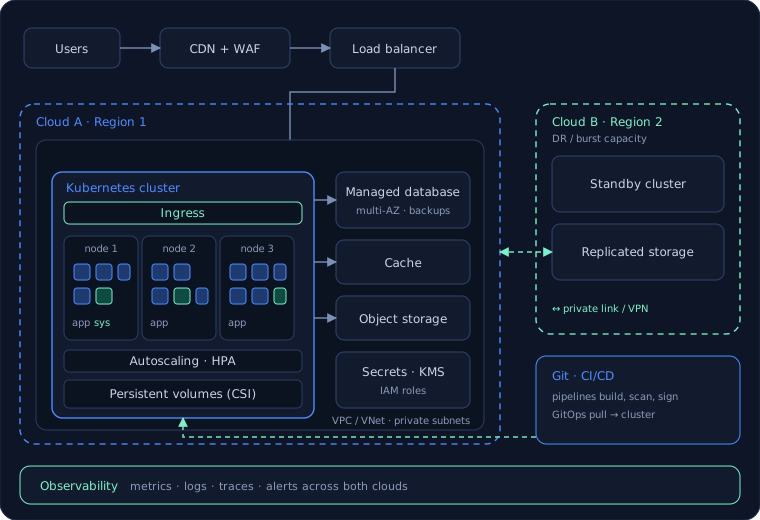
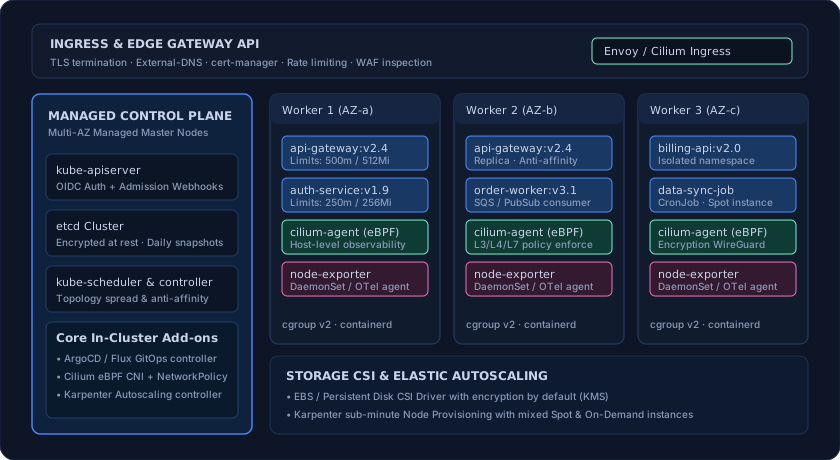
multi-cloud-architecture.tf · verified
मल्टी-क्लाउड आर्किटेक्चर डायग्राम: यूज़र, CDN और WAF, लोड बैलेंसर, Kubernetes क्लस्टर, डेटाबेस और स्टोरेज, जो प्राइवेट कनेक्शन से जुड़े दो क्लाउड रीजन में हैं, साथ में ऑब्ज़र्वेबिलिटी लेयर।
सेवाएँ

क्लाउड और DevOps सेवाएँ

आर्किटेक्चर से लागत नियंत्रण तक दस फ़ोकस क्षेत्र। क्या शामिल है, यह देखने के लिए कार्ड खोलें।

01

क्लाउड आर्किटेक्चर

ऐसी क्लाउड नींव डिज़ाइन करें जो आपकी ज़रूरतों, सुरक्षा और बजट के अनुकूल हो।

  • AWS, Azure, Google Cloud और अन्य में से प्लेटफ़ॉर्म का चुनाव
  • Landing zone और multi-account डिज़ाइन
  • आर्किटेक्चर रिव्यू और निर्णय रिकॉर्ड
02

क्लाउड माइग्रेशन

साफ़ योजना, परखे हुए cutover और रोलबैक रास्ते के साथ वर्कलोड ले जाएँ।

  • डिस्कवरी और डिपेंडेंसी मैपिंग
  • Rehost, replatform या refactor के फ़ैसले
  • Cutover runbook और रोलबैक टेस्टिंग
03

क्लाउड इंफ्रास्ट्रक्चर

नेटवर्क, कंप्यूट, स्टोरेज और आइडेंटिटी हर बार एक ही तरीके से बनाए जाते हैं।

  • नेटवर्क डिज़ाइन: VPC और VNet, hub-and-spoke, हाइब्रिड लिंक
  • कंप्यूट, स्टोरेज और डेटाबेस की बुनियाद
  • आइडेंटिटी, एक्सेस और secrets की बेसलाइन
04

DevOps ऑटोमेशन और CI/CD

ऐसी पाइपलाइन जो बदलावों को सुरक्षित और दोहराने योग्य तरीके से build, test और ship करें।

  • पाइपलाइन डिज़ाइन और माइग्रेशन
  • ऑटोमेटेड टेस्ट और release gate
  • Blue/green और canary से प्रोग्रेसिव डिलीवरी
05

Kubernetes और कंटेनर

मैनेज्ड और सेल्फ-होस्टेड क्लस्टर, जो सुरक्षित हों, जिन पर नज़र रखी जा सके और लागत का ध्यान रहे।

  • EKS, AKS, GKE और ऑन-प्रेमिसेस क्लस्टर डिज़ाइन
  • Helm, GitOps और क्लस्टर add-ons
  • ऑटोस्केलिंग, रिसोर्स लिमिट और अपग्रेड
06

Infrastructure as Code और प्लेटफ़ॉर्म इंजीनियरिंग

वर्शन-कंट्रोल्ड इंफ्रास्ट्रक्चर और ऐसे आंतरिक प्लेटफ़ॉर्म जिन्हें टीमें खुद इस्तेमाल कर सकें।

  • Terraform और OpenTofu मॉड्यूल, state और रिव्यू
  • दोबारा इस्तेमाल होने वाले टेम्पलेट और golden path
  • डेवलपर पोर्टल और self-service वर्कफ़्लो
07

DevSecOps और क्लाउड सिक्योरिटी

सुरक्षा अंत में नहीं जोड़ी जाती, पाइपलाइन और प्लेटफ़ॉर्म में शुरू से रहती है।

  • Secrets मैनेजमेंट और least-privilege एक्सेस
  • इमेज, डिपेंडेंसी और IaC स्कैनिंग
  • Policy as code और ऑडिट के लिए तैयार लॉगिंग
08

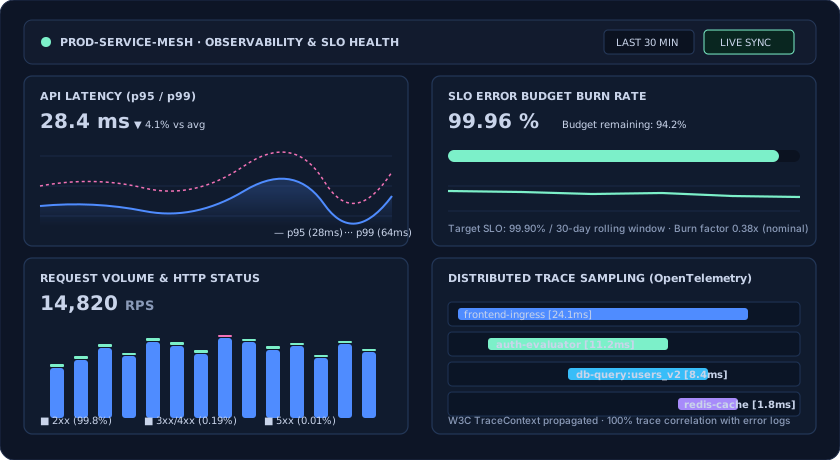
SRE, मॉनिटरिंग और ऑब्ज़र्वेबिलिटी

देखें कि क्या हो रहा है, रिलायबिलिटी के लक्ष्य तय करें और तेज़ी से जवाब दें।

  • SLI, SLO और error budget
  • OpenTelemetry से मेट्रिक्स, लॉग और ट्रेस
  • अलर्टिंग, runbook और इंसिडेंट रिव्यू
09

मैनेज्ड क्लाउड ऑपरेशंस

आपके क्लाउड प्लेटफ़ॉर्म के रोज़ के संचालन में सहयोग, दायरा पहले से तय।

  • पैचिंग, अपग्रेड और बैकअप जाँच
  • मॉनिटरिंग रिव्यू और कैपेसिटी प्लानिंग
  • चेंज मैनेजमेंट और डॉक्यूमेंटेशन
010

FinOps और कॉस्ट ऑप्टिमाइज़ेशन

क्लाउड खर्च को समझें और रिलायबिलिटी घटाए बिना बर्बादी कम करें।

  • कॉस्ट विज़िबिलिटी, टैगिंग और आवंटन
  • Rightsizing, commitments और स्टोरेज लाइफ़साइकिल
  • बजट, अलर्ट और नियमित रिव्यू चक्र
टेक्नोलॉजी

टेक्नोलॉजी इकोसिस्टम

आधुनिक क्लाउड डिलीवरी के आसपास के प्लेटफ़ॉर्म और ओपन टूल। हम वह चुनते हैं जो आपके केस में फ़िट हो, किसी वेंडर के नहीं।

क्लाउड प्लेटफ़ॉर्म

Amazon Web ServicesHyperscaler
Microsoft AzureEnterprise Cloud
Google Cloud PlatformCloud & AI
CloudflareEdge & Workers
Hetzner & OVHBare Metal & Sovereign
DigitalOceanDeveloper Cloud

कंटेनर और GitOps

KubernetesOrchestration
Amazon EKSManaged K8s
Azure AKSManaged K8s
Google GKEManaged K8s
Docker / containerdRuntime
ArgoCD & FluxGitOps
HelmPackaging

Infrastructure as Code

TerraformHCL declarative
OpenTofuOpen source IaC
AWS CloudFormation / CDKCloud Native
Azure Bicep / ARMNative Azure
AnsibleConfiguration

CI/CD

GitHub ActionsPipelines
GitLab CI/CDIntegrated DevSecOps
Argo WorkflowsK8s Native
Cosign / SigstoreArtifact signing

ऑब्ज़र्वेबिलिटी

OpenTelemetryUnified Telemetry
Prometheus & GrafanaMetrics & Dashboards
Datadog & New RelicAPM & Logs
Elastic / LokiLog aggregation
Jaeger / TempoDistributed tracing

सिक्योरिटी

HashiCorp VaultSecrets Engine
AWS KMS / Key VaultHardware KMS
Trivy & CheckovStatic security scan
Cilium & eBPFNetwork policy
OAuth2 / OIDCIdentity Federation

सभी नाम अपने-अपने मालिकों के ट्रेडमार्क हैं। किसी टेक्नोलॉजी को सूचीबद्ध करने का अर्थ साझेदारी, प्रमाणन या समर्थन नहीं है।

AUTOMATION

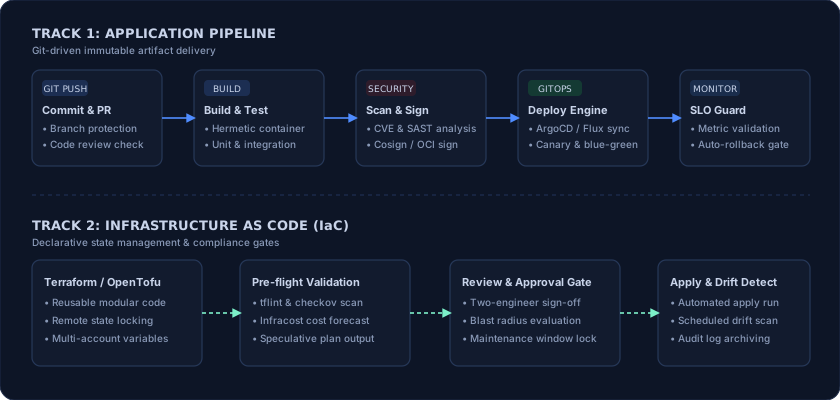
CI/CD और ऑटोमेशन फ़्लो

एप्लिकेशन और इंफ्रास्ट्रक्चर, दोनों के लिए commit से production तक एक ऑटोमेटेड, ऑडिट-योग्य रास्ता।

1
Commit और रिव्यू

हर बदलाव Git में कोड रिव्यू और ऑटोमेटेड जाँच के साथ शुरू होता है।

2
Build और test

दोहराने योग्य build, unit व integration test, कम समय के टेस्ट एनवायरनमेंट।

3
Scan और sign

डिपेंडेंसी, कंटेनर और IaC स्कैन। साइन किए हुए आर्टिफ़ैक्ट।

4
Deploy और observe

Canary या blue/green के साथ GitOps रोलआउट, SLO-आधारित अलर्ट से निगरानी।

cicd-automation-spec.yaml
पाइपलाइन डायग्राम: commit, build, test, scan, sign, deploy और observe चरण, साथ में दूसरी पंक्ति में इंफ्रास्ट्रक्चर: Terraform plan, रिव्यू, apply और drift detection।
ARCHITECTURE & SECURITY

क्लाउड आर्किटेक्चर और सिक्योरिटी

उदाहरण आर्किटेक्चर, जिनसे हम शुरू करते हैं और जिन्हें ज़रूरत के अनुसार ढालते हैं। ये चित्र हैं, क्लाइंट का काम नहीं।

Least privilege

रोल, कम समय के क्रेडेंशियल और कोई साझा एडमिन अकाउंट नहीं।

नेटवर्क सेगमेंटेशन

प्राइवेट सबनेट, नियंत्रित ingress और egress, जहाँ ठीक हो वहाँ hub-and-spoke।

Secrets और keys

केंद्रीय secrets मैनेजमेंट और मैनेज्ड एन्क्रिप्शन की।

Policy as code

कुछ भी deploy होने से पहले पाइपलाइन और क्लस्टर में लागू नियम।

सप्लाई चेन

स्कैन की गई डिपेंडेंसी और इमेज, साइन किए हुए आर्टिफ़ैक्ट।

ऑडिट और रिकवरी

केंद्रीय लॉग, परखे हुए बैकअप और दर्ज किए गए रीस्टोर चरण।

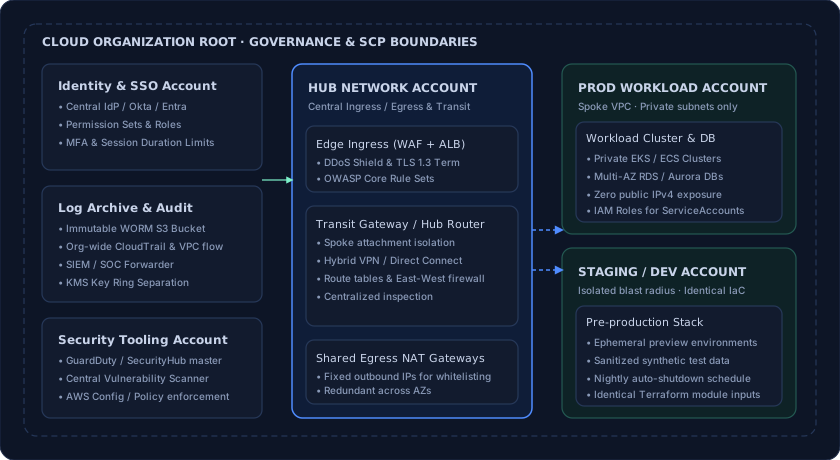
रेफ़रेंस landing zone डायग्राम: shared services, production और staging अकाउंट, hub-and-spoke नेटवर्क, प्राइवेट सबनेट, आइडेंटिटी, की मैनेजमेंट, लॉगिंग और बैकअप।

रेफ़रेंस landing zone (उदाहरण) — रेफ़रेंस landing zone डायग्राम: shared services, production और staging अकाउंट, hub-and-spoke नेटवर्क, प्राइवेट सबनेट, आइडेंटिटी, की मैनेजमेंट, लॉगिंग और बैकअप।

कार्यप्रणाली

हम कैसे काम करते हैं

छोटे कदम, लिखित निर्णय और ऐसे नतीजे जिन्हें आप जाँच सकें।

  1. 1
    डिस्कवर

    लक्ष्य, वर्कलोड, सीमाओं और मौजूदा जोखिमों पर एक वर्कशॉप।

  2. 2
    डिज़ाइन

    विकल्पों की तुलना करें, फिर आर्किटेक्चर, दायरा और सफलता के मानक तय करें।

  3. 3
    बिल्ड

    इंफ्रास्ट्रक्चर as code, पाइपलाइन और सुरक्षा बेसलाइन छोटे, रिव्यू-योग्य कदमों में लागू करें।

  4. 4
    ऑपरेट

    runbook और ट्रेनिंग के साथ हैंडओवर करें, या सहमति से ऑपरेशंस में सहयोग दें।

  5. 5
    सुधारें

    रिलायबिलिटी और लागत की नियमित समीक्षा करें और ज़रूरत के अनुसार बदलें।

TARGET AUDIENCE

हम किसकी मदद करते हैं

उन टीमों की आम ज़रूरतें जो तेज़ी से आगे बढ़ना चाहती हैं और नियंत्रण भी रखना चाहती हैं। ये आम ज़रूरतें हैं, ग्राहकों के प्रशंसा-पत्र नहीं।

Tier 01

स्टार्टअप

कमज़ोर प्लेटफ़ॉर्म बनाए बिना तेज़ी से रिलीज़ करें।

  • साफ़-सुथरा पहला क्लाउड सेटअप
  • पहले दिन से ऑटोमेटेड डिप्लॉयमेंट
  • ऐसी लागत जिसे देख और प्लान कर सकें
Tier 02

छोटे और मध्यम व्यवसाय

छोटी टीम के साथ इंफ्रास्ट्रक्चर आधुनिक बनाएँ।

  • सर्वर या होस्टिंग से क्लाउड पर जाना
  • बैकअप, सिक्योरिटी और एक्सेस कंट्रोल
  • साफ़ डॉक्यूमेंटेशन और हैंडओवर
Tier 03

एंटरप्राइज़ IT और प्लेटफ़ॉर्म टीमें

कई टीमें क्लाउड पर कैसे बनाती और चलाती हैं, इसे मानकीकृत करें।

  • Landing zone और guardrail
  • आंतरिक प्लेटफ़ॉर्म और golden path
  • Multi-cloud गवर्नेंस और FinOps
परिचय

K0D1R के बारे में

K0D1R एक स्वतंत्र क्लाउड और DevOps कंसल्टेंसी है। हम विकल्पों को आपकी ज़रूरतों, सुरक्षा और बजट के आधार पर परखते हैं, फिर आपके चुने प्लेटफ़ॉर्म को बनाने और ऑटोमेट करने में मदद करते हैं।

स्वतंत्र सलाह

सिफ़ारिशें आपकी ज़रूरतों पर चलती हैं, किसी वेंडर के कैटलॉग पर नहीं।

Multi-cloud सोच

आपके तय करने से पहले हम क्लाउड और पोर्टेबल टूल की तुलना करते हैं।

मापने योग्य नतीजे

लक्ष्य और मैट्रिक्स शुरुआत में तय होते हैं, इसलिए प्रगति दिखती है।

Direct Email Advisory

अपने प्रोजेक्ट के बारे में बताएँ

अपने लक्ष्य, मौजूदा सेटअप और समय-सीमा के साथ एक छोटा ईमेल भेजें।

बटन आपका ईमेल ऐप खोलता है। इस पेज से कुछ भी भेजा नहीं जाता।