Konsultan Cloud & DevOps Independen

Infrastruktur Cloud. Otomasi DevOps. Delivery Andal.

Pilih Cloud yang Tepat. Bangun Infrastruktur Aman. Otomasi dengan Percaya Diri.

K0D1R membantu tim memilih cloud yang tepat, membangun infrastruktur yang aman, dan mengotomasi delivery dengan Terraform, Kubernetes, dan CI/CD.

Multi-cloud Saran netral vendor Rekayasa langsung
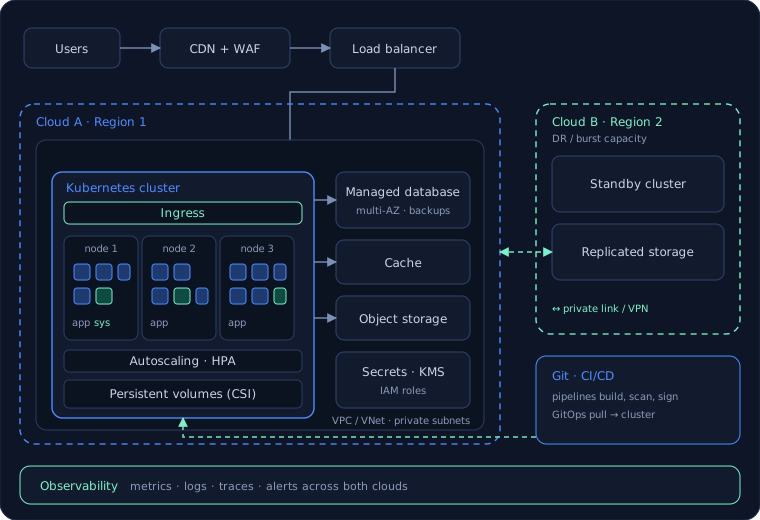
multi-cloud-architecture.tf · verified
Diagram arsitektur multi-cloud: pengguna, CDN dan WAF, load balancer, klaster Kubernetes, database dan storage di dua region cloud yang terhubung lewat koneksi privat, dengan lapisan observability.
Layanan

Layanan cloud & DevOps

Sepuluh area fokus, dari arsitektur hingga kontrol biaya. Buka kartu untuk melihat cakupannya.

01

Arsitektur Cloud

Rancang fondasi cloud yang sesuai kebutuhan, keamanan, dan anggaran Anda.

  • Pemilihan platform: AWS, Azure, Google Cloud, dan lainnya
  • Landing zone dan desain multi-akun
  • Tinjauan arsitektur dan catatan keputusan
02

Migrasi Cloud

Pindahkan workload dengan rencana jelas, cutover yang diuji, dan jalur rollback.

  • Discovery dan pemetaan dependensi
  • Keputusan rehost, replatform, atau refactor
  • Runbook cutover dan pengujian rollback
03

Infrastruktur Cloud

Jaringan, komputasi, storage, dan identitas dibangun dengan cara yang sama setiap kali.

  • Desain jaringan: VPC dan VNet, hub-and-spoke, koneksi hybrid
  • Fondasi komputasi, storage, dan database
  • Baseline identitas, akses, dan secret
04

Otomasi DevOps & CI/CD

Pipeline yang membangun, menguji, dan merilis perubahan dengan aman dan konsisten.

  • Desain dan migrasi pipeline
  • Pengujian otomatis dan release gate
  • Progressive delivery dengan blue/green dan canary
05

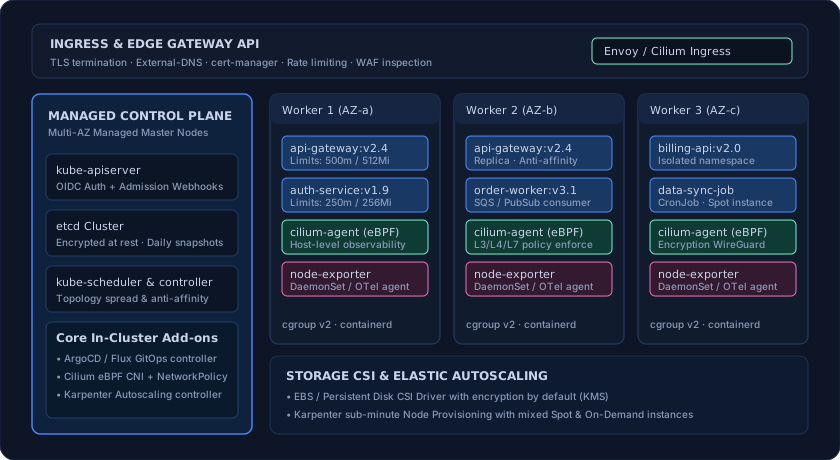
Kubernetes & Container

Klaster terkelola maupun self-hosted yang aman, observable, dan sadar biaya.

  • Desain klaster EKS, AKS, GKE, dan on-premises
  • Helm, GitOps, dan add-on klaster
  • Autoscaling, batas resource, dan upgrade
06

Infrastructure as Code dan Platform Engineering

Infrastruktur dengan version control dan platform internal yang bisa dipakai tim secara mandiri.

  • Modul Terraform dan OpenTofu, state, dan review
  • Template reusable dan golden path
  • Portal developer dan alur kerja self-service
07

DevSecOps & Keamanan Cloud

Keamanan terintegrasi di pipeline dan platform, bukan ditambahkan di akhir.

  • Manajemen secret dan akses least-privilege
  • Pemindaian image, dependensi, dan IaC
  • Policy as code dan logging siap audit
08

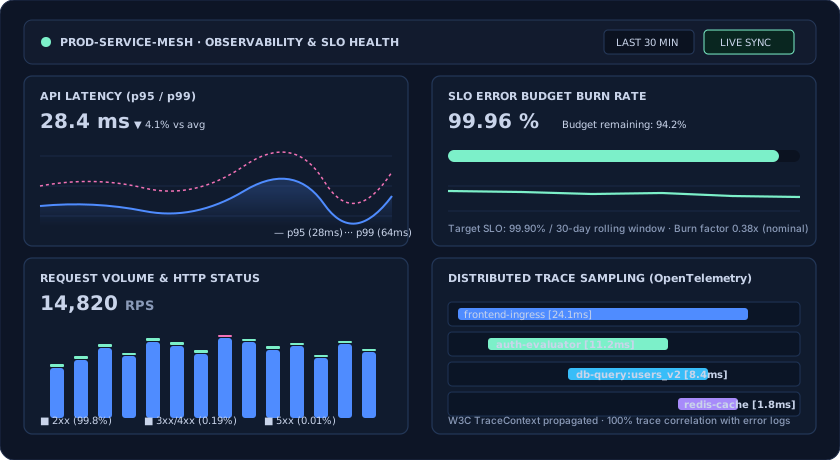
SRE, Monitoring, dan Observability

Lihat apa yang terjadi, tetapkan target keandalan, dan tanggapi insiden lebih cepat.

  • SLI, SLO, dan error budget
  • Metrik, log, dan trace dengan OpenTelemetry
  • Alerting, runbook, dan tinjauan insiden
09

Layanan Managed Cloud

Dukungan operasional harian platform cloud Anda, dengan cakupan yang disepakati di awal.

  • Patching, upgrade, dan pengecekan backup
  • Tinjauan monitoring dan perencanaan kapasitas
  • Manajemen perubahan dan dokumentasi
010

FinOps & Optimasi Biaya Cloud

Pahami pengeluaran cloud dan kurangi pemborosan tanpa mengorbankan keandalan.

  • Visibilitas biaya, tagging, dan alokasi
  • Rightsizing, komitmen, dan siklus hidup storage
  • Anggaran, alert, dan siklus tinjauan rutin
Teknologi

Ekosistem teknologi

Platform dan tool open source di sekitar delivery cloud modern. Kami memilih yang cocok untuk kasus Anda, bukan untuk vendor.

Platform cloud

Amazon Web ServicesHyperscaler
Microsoft AzureEnterprise Cloud
Google Cloud PlatformCloud & AI
CloudflareEdge & Workers
Hetzner & OVHBare Metal & Sovereign
DigitalOceanDeveloper Cloud

Container & GitOps

KubernetesOrchestration
Amazon EKSManaged K8s
Azure AKSManaged K8s
Google GKEManaged K8s
Docker / containerdRuntime
ArgoCD & FluxGitOps
HelmPackaging

Infrastructure as Code

TerraformHCL declarative
OpenTofuOpen source IaC
AWS CloudFormation / CDKCloud Native
Azure Bicep / ARMNative Azure
AnsibleConfiguration

CI/CD

GitHub ActionsPipelines
GitLab CI/CDIntegrated DevSecOps
Argo WorkflowsK8s Native
Cosign / SigstoreArtifact signing

Observability

OpenTelemetryUnified Telemetry
Prometheus & GrafanaMetrics & Dashboards
Datadog & New RelicAPM & Logs
Elastic / LokiLog aggregation
Jaeger / TempoDistributed tracing

Keamanan

HashiCorp VaultSecrets Engine
AWS KMS / Key VaultHardware KMS
Trivy & CheckovStatic security scan
Cilium & eBPFNetwork policy
OAuth2 / OIDCIdentity Federation

Semua nama adalah merek dagang pemiliknya. Pencantuman teknologi tidak berarti kemitraan, sertifikasi, atau dukungan.

AUTOMATION

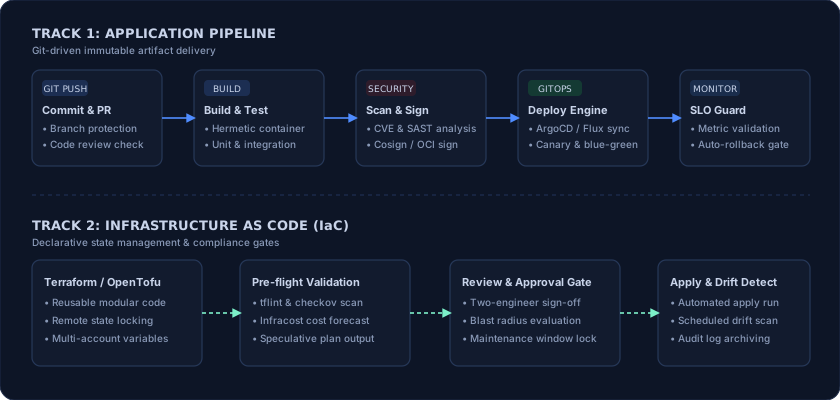
Alur CI/CD dan otomasi

Satu jalur otomatis dan dapat diaudit dari commit hingga produksi, untuk aplikasi maupun infrastruktur.

1
Commit dan review

Setiap perubahan dimulai di Git dengan code review dan pemeriksaan otomatis.

2
Build dan uji

Build yang dapat direproduksi, unit dan integration test, lingkungan uji berumur singkat.

3
Pindai dan tanda tangani

Pemindaian dependensi, container, dan IaC. Artefak bertanda tangan.

4
Deploy dan amati

Rollout GitOps dengan canary atau blue/green, dipantau alert berbasis SLO.

cicd-automation-spec.yaml
Diagram pipeline: tahap commit, build, test, scan, sign, deploy, dan observe, dengan baris kedua untuk infrastruktur: Terraform plan, review, apply, dan deteksi drift.
ARCHITECTURE & SECURITY

Arsitektur dan keamanan cloud

Contoh arsitektur yang menjadi titik awal kami dan kami sesuaikan. Ini ilustrasi, bukan pekerjaan klien.

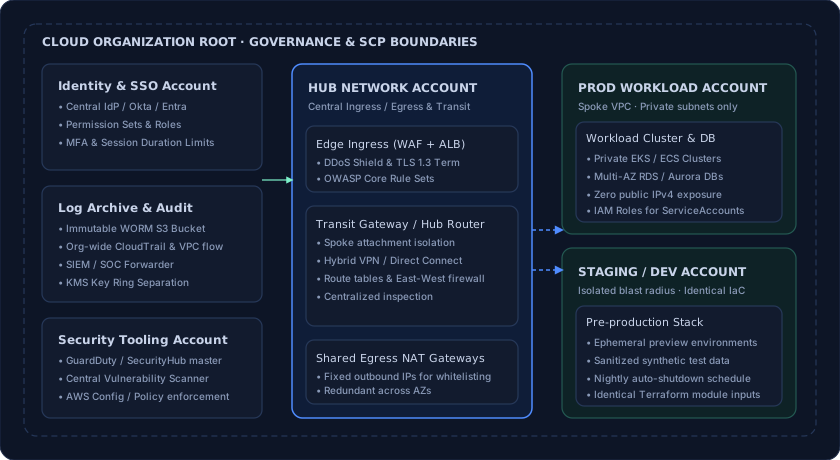
Least privilege

Role, kredensial berumur singkat, dan tanpa akun admin bersama.

Segmentasi jaringan

Subnet privat, ingress dan egress terkontrol, hub-and-spoke bila sesuai.

Secret dan kunci

Manajemen secret terpusat dan kunci enkripsi terkelola.

Policy as code

Guardrail ditegakkan di pipeline dan klaster sebelum apa pun di-deploy.

Supply chain

Dependensi dan image yang dipindai, artefak bertanda tangan.

Audit dan pemulihan

Log terpusat, backup yang diuji, dan langkah restore terdokumentasi.

Diagram landing zone referensi: shared services, akun produksi dan staging, jaringan hub-and-spoke, subnet privat, identitas, manajemen kunci, logging, dan backup.

Landing zone referensi (contoh) — Diagram landing zone referensi: shared services, akun produksi dan staging, jaringan hub-and-spoke, subnet privat, identitas, manajemen kunci, logging, dan backup.

Pendekatan

Cara kami bekerja

Langkah kecil, keputusan tertulis, dan hasil yang dapat Anda periksa.

  1. 1
    Discover

    Workshop tentang tujuan, workload, batasan, dan risiko saat ini.

  2. 2
    Design

    Bandingkan opsi, lalu sepakati arsitektur, cakupan, dan ukuran keberhasilan.

  3. 3
    Build

    Terapkan infrastructure as code, pipeline, dan baseline keamanan dalam langkah kecil yang dapat ditinjau.

  4. 4
    Operate

    Serah terima dengan runbook dan pelatihan, atau dukung operasional sesuai kesepakatan.

  5. 5
    Improve

    Tinjau keandalan dan biaya secara berkala, lalu sesuaikan.

TARGET AUDIENCE

Siapa yang kami bantu

Kebutuhan umum yang kami temui pada tim yang ingin bergerak lebih cepat tanpa kehilangan kendali. Ini kebutuhan umum, bukan testimoni pelanggan.

Tier 01

Startup

Rilis cepat tanpa membangun platform yang rapuh.

  • Setup cloud pertama yang rapi
  • Deployment otomatis sejak hari pertama
  • Biaya yang terlihat dan bisa direncanakan
Tier 02

Usaha kecil dan menengah

Modernisasi infrastruktur dengan tim kecil.

  • Pindah dari server atau hosting ke cloud
  • Backup, keamanan, dan kontrol akses
  • Dokumentasi dan serah terima yang jelas
Tier 03

TI enterprise dan tim platform

Standarisasi cara banyak tim membangun dan menjalankan sistem di cloud.

  • Landing zone dan guardrail
  • Platform internal dan golden path
  • Tata kelola multi-cloud dan FinOps
Tentang

Tentang K0D1R

K0D1R adalah konsultan cloud dan DevOps independen. Kami membandingkan opsi berdasarkan kebutuhan, keamanan, dan anggaran Anda, lalu membantu membangun dan mengotomasi platform yang Anda pilih.

Saran independen

Rekomendasi mengikuti kebutuhan Anda, bukan katalog vendor.

Pola pikir multi-cloud

Kami membandingkan cloud dan tooling portabel sebelum Anda berkomitmen.

Hasil terukur

Tujuan dan metrik disepakati di awal, sehingga kemajuan terlihat.

Direct Email Advisory

Ceritakan proyek Anda

Kirim email singkat berisi tujuan, kondisi saat ini, dan jadwal Anda.

Tombol ini membuka aplikasi email Anda. Tidak ada yang dikirim dari halaman ini.