独立的云计算与 DevOps 咨询

云基础设施。 DevOps 自动化。 可靠交付。

选对云平台。 构建安全的基础设施。 放心地自动化。

K0D1R 帮助团队选择合适的云平台,构建安全的基础设施,并借助 Terraform、Kubernetes 和 CI/CD 实现交付自动化。

多云 厂商中立的建议 动手落地的工程实践
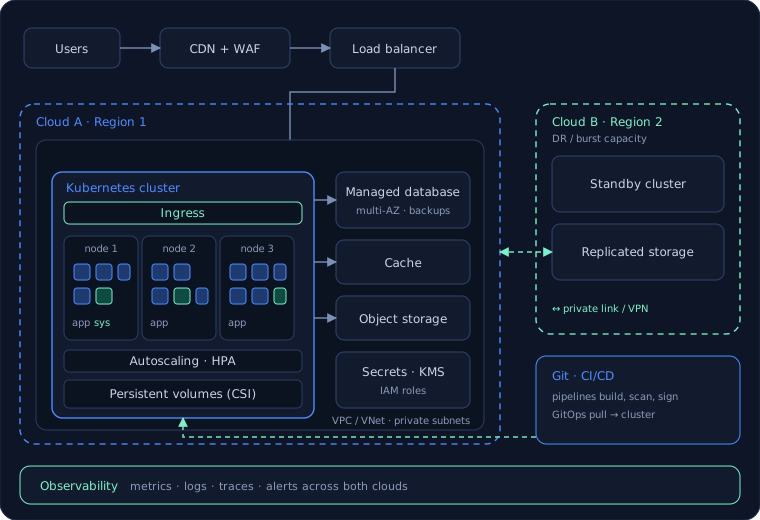
multi-cloud-architecture.tf · verified
多云架构示意图:用户、CDN 与 WAF、负载均衡器、Kubernetes 集群、数据库和存储,分布在两个云区域并通过专线互联,另有可观测性层。
服务

云计算与 DevOps 服务

从架构到成本控制,共十个重点领域。展开卡片即可查看具体内容。

01

云架构

设计符合业务需求、安全要求和预算的云基础架构。

  • 在 AWS、Azure、Google Cloud 等平台之间选型
  • Landing zone 与多账号架构设计
  • 架构评审与决策记录
02

云迁移

迁移工作负载:有清晰的计划、经过验证的切换和可回退的方案。

  • 现状梳理与依赖关系分析
  • Rehost、replatform 或 refactor 的选择
  • 切换手册与回退演练
03

云基础设施

网络、计算、存储和身份体系,每次都以同样的方式搭建。

  • 网络设计:VPC 与 VNet、hub-and-spoke、混合云连接
  • 计算、存储与数据库基础
  • 身份、访问与密钥的基线配置
04

DevOps 自动化与 CI/CD

安全、可重复地构建、测试并发布变更的流水线。

  • 流水线设计与迁移
  • 自动化测试与发布卡点
  • 基于 blue/green 与 canary 的渐进式发布
05

Kubernetes 与容器

托管或自建的集群,安全、可观测,并兼顾成本。

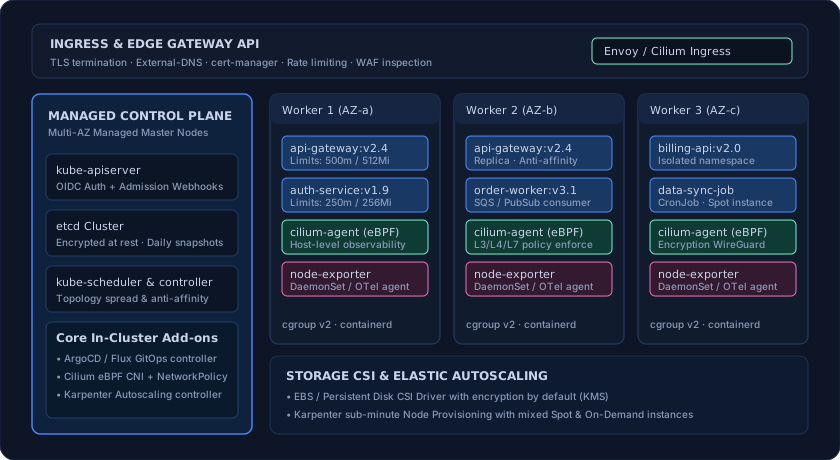
  • EKS、AKS、GKE 及本地集群设计
  • Helm、GitOps 与集群插件
  • 自动扩缩容、资源限制与版本升级
06

基础设施即代码与平台工程

纳入版本管理的基础设施,以及团队可自助使用的内部平台。

  • Terraform 与 OpenTofu 模块、状态管理和评审
  • 可复用模板与 golden path
  • 开发者门户与自助服务流程
07

DevSecOps 与云安全

安全内置于流水线和平台之中,而不是最后才补上。

  • 密钥管理与最小权限访问
  • 镜像、依赖和 IaC 扫描
  • Policy as code 与可审计的日志
08

SRE、监控与可观测性

看清系统状态,设定可靠性目标,更快地响应问题。

  • SLI、SLO 与错误预算
  • 基于 OpenTelemetry 的指标、日志和链路追踪
  • 告警、运维手册与故障复盘
09

云托管运维

支持云平台的日常运行,服务范围事先约定。

  • 补丁、升级与备份检查
  • 监控巡检与容量规划
  • 变更管理与文档维护
010

FinOps 与云成本优化

看清云支出,在不影响可靠性的前提下减少浪费。

  • 成本可视化、标签与分摊
  • 资源规格调优、承诺折扣与存储生命周期
  • 预算、告警与定期复盘机制
技术栈

技术生态

现代云交付涉及的平台与开源工具。我们按您的实际情况选型,而不是按厂商来选。

云平台

Amazon Web ServicesHyperscaler
Microsoft AzureEnterprise Cloud
Google Cloud PlatformCloud & AI
CloudflareEdge & Workers
Hetzner & OVHBare Metal & Sovereign
DigitalOceanDeveloper Cloud

容器与 GitOps

KubernetesOrchestration
Amazon EKSManaged K8s
Azure AKSManaged K8s
Google GKEManaged K8s
Docker / containerdRuntime
ArgoCD & FluxGitOps
HelmPackaging

基础设施即代码

TerraformHCL declarative
OpenTofuOpen source IaC
AWS CloudFormation / CDKCloud Native
Azure Bicep / ARMNative Azure
AnsibleConfiguration

CI/CD

GitHub ActionsPipelines
GitLab CI/CDIntegrated DevSecOps
Argo WorkflowsK8s Native
Cosign / SigstoreArtifact signing

可观测性

OpenTelemetryUnified Telemetry
Prometheus & GrafanaMetrics & Dashboards
Datadog & New RelicAPM & Logs
Elastic / LokiLog aggregation
Jaeger / TempoDistributed tracing

安全

HashiCorp VaultSecrets Engine
AWS KMS / Key VaultHardware KMS
Trivy & CheckovStatic security scan
Cilium & eBPFNetwork policy
OAuth2 / OIDCIdentity Federation

所有名称均为其各自所有者的商标。列出某项技术不代表存在合作、认证或背书关系。

AUTOMATION

CI/CD 与自动化流程

从提交到上线,应用与基础设施都走同一条自动化、可审计的路径。

1
提交与评审

所有变更都从 Git 开始,经过代码评审和自动检查。

2
构建与测试

可复现的构建、单元与集成测试、短生命周期的测试环境。

3
扫描与签名

依赖、容器和 IaC 扫描。构建产物签名。

4
部署与观测

通过 GitOps 以 canary 或 blue/green 发布,并由基于 SLO 的告警监控。
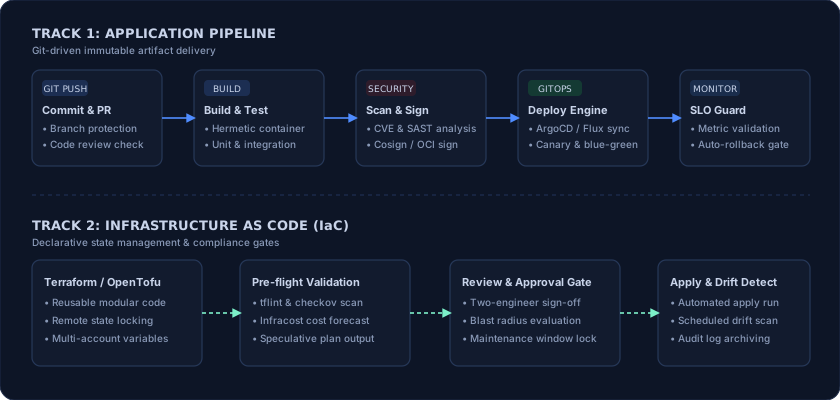
cicd-automation-spec.yaml
流水线示意图:提交、构建、测试、扫描、签名、部署和观测各阶段;第二行为基础设施流程:Terraform plan、评审、apply 和配置漂移检测。
ARCHITECTURE & SECURITY

云架构与安全

我们以这些示例架构为起点,再按实际情况调整。它们仅作说明,并非客户项目。

最小权限

基于角色、短期凭证,不使用共享的管理员账号。

网络分段

私有子网、受控的入站与出站流量,适用时采用 hub-and-spoke。

密钥与加密

集中式密钥管理和托管的加密密钥。

Policy as code

部署之前,先在流水线和集群中强制执行规则。

软件供应链

依赖与镜像经过扫描,构建产物经过签名。

审计与恢复

集中式日志、经过验证的备份和有文档的恢复步骤。

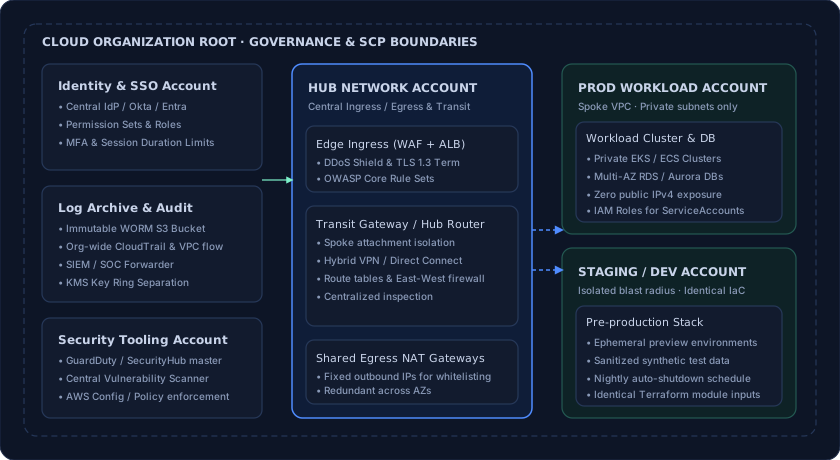
参考 landing zone 示意图:共享服务、生产与预发布账号、hub-and-spoke 网络、私有子网、身份、密钥管理、日志和备份。
参考 landing zone(示例) — 参考 landing zone 示意图:共享服务、生产与预发布账号、hub-and-spoke 网络、私有子网、身份、密钥管理、日志和备份。

工作方式

工作方式

小步推进,决策留档,结果可验证。

  1. 1
    调研

    通过工作坊了解目标、工作负载、约束条件和现有风险。

  2. 2
    设计

    比较备选方案,再确定架构、范围和成功指标。

  3. 3
    构建

    以小而可评审的步骤落地基础设施即代码、流水线和安全基线。

  4. 4
    运维

    附运维手册和培训后交接,或按约定支持日常运维。

  5. 5
    改进

    定期复盘可靠性与成本,并持续调整。

TARGET AUDIENCE

服务对象

这是我们在希望加快节奏、同时保持可控的团队中常见的需求。 以下为典型需求,并非客户评价。

Tier 01

初创公司

快速上线,又不必搭建脆弱的平台。

  • 规范的首次上云配置
  • 从第一天起自动化部署
  • 看得见、可规划的成本
Tier 02

中小企业

以精简的团队实现基础设施现代化。

  • 从自建机房或主机托管迁移上云
  • 备份、安全与访问控制
  • 清晰的文档与交接
Tier 03

大型企业 IT 与平台团队

统一众多团队在云上的开发与运维方式。

  • Landing zone 与安全护栏
  • 内部平台与 golden path
  • 多云治理与 FinOps
关于

关于 K0D1R

K0D1R 是一家独立的云计算与 DevOps 咨询公司。我们根据您的需求、安全要求和预算比较各种方案,再帮助您构建并自动化所选平台。

独立的建议

建议以您的需求为准,而不是某个厂商的产品目录。

多云思维

在您做出决定之前,我们会先比较各家云平台和可移植的工具。

可衡量的成果

目标和指标在一开始就约定好,进展一目了然。

Direct Email Advisory

请介绍一下您的项目

请发一封简短的邮件,说明您的目标、现有环境和时间安排。

点击按钮会打开您的邮件应用。本页面不会发送任何内容。